自分の情報は、
自分で守って
――ある大臣が、国民に
写真はイメージ Photo by Sasun Bughdaryan on Unsplash
相次ぐ不正アクセス、JPCERT/CCが挙げた四つの入口
10月7日から9日にかけて、国の四つの機関が立て続けに同じ注意喚起を出した。個人情報保護委員会、JPCERT/CC、内閣官房国家サイバー統括室、IPA(情報処理推進機構)である。2026年9月前後に、国内の組織への不正アクセスで大量の個人情報が抜かれる事案が相次いだからだ。
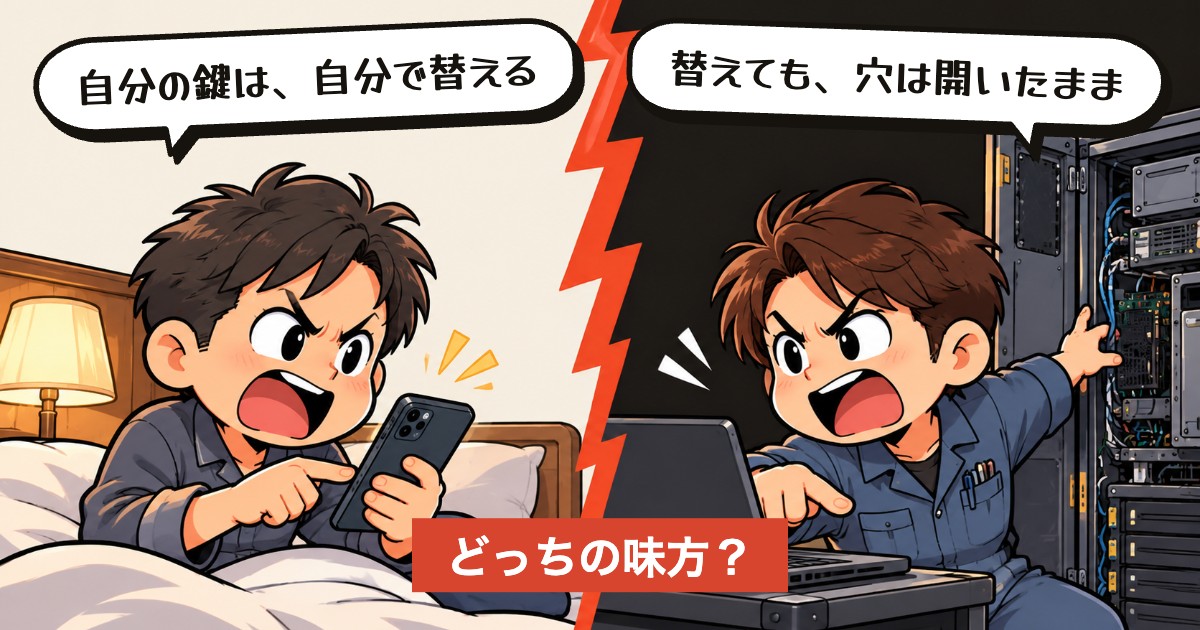
その数日前、古川デジタル大臣は10月6日の会見で、国民に三つのお願いをしていた。パスワードの使い回しをやめる。多要素認証を使う。不審なメールやSMSのリンクを安易に開かない。
ここが、ややこしい。言われたとおりにパスワードを全部変えても、JPCERT/CCが挙げた侵入の入口は、一つも塞がらない。
国が挙げた、四つの入口
サイバー攻撃の報告を受け付けて注意喚起を出すJPCERT/CCは、10月8日に警告を公表し、翌9日に中身を足した。確認された手口を、AからDの四つに分けている。

Aは、すでに知られている弱点をしらみつぶしに探す手口。設定を書いたファイルやバックアップが外から見えてしまっている状態も狙われた。
Bは、APIの悪用だ。攻撃者はスマホアプリを分解して窓口の場所とカギを探し出し、画面の操作ではできないはずのことをやっていた。他人の権限を書き換える、勝手にアカウントを作る、といったことだ。
Cは、社員がデータをグラフや表にして見るためのソフト「Metabase」の弱点(CVE-2026-72898)を突いたSQLインジェクション。
Dは、公開しているWebサーバーの先にあるサーバーに、Webシェルを置かれた例である。
JPCERT/CCは、狙われたのが一般の人向けのアプリだけではなかったと書いている。社員が見るためのソフトや、従業員を管理するシステムもやられた。外から見られる前提で作っていなかった場所が、外から見られていた。なぜ外から届く状態だったのか、その理由までは出典に書かれていない。
個人のパスワードでは、どこも閉まらない
四つを並べると、共通点が見える。どれも、情報を預かっている側のシステムに開いた穴だ。利用者が自分のパスワードを変えても、Aのファイルも、Bの窓口も、Cの弱点も、Dのサーバーも、そのままである。
IPAも10月9日の注意喚起で、特定の製品の弱点を狙った攻撃とは言い切れないとした。そのうえで、外に公開しているアプリやサービスの侵害、アカウントの侵害が起点になっているらしいと書いた。直す場所は会社の側にある、という見方だ。
個人情報保護委員会がまとめた事例には、APIの抜けが並ぶ。番号を書き換えると他人の情報が見える。必要のない情報まで返す。IDが連番で、次が推測できる。レート制限がない。あるセキュリティ会社の観測では、同じ攻撃者が約40分間に326のIPアドレスを使い分け、1,200件を超えるアクセスをしていたという。回数の上限がなければ、機械は何度でも試せる。
では、大臣の三つのお願いは無駄なのか。そうではない。あれは、漏れたあとの二次被害を小さくする話だ。入口を塞ぐ話と、漏れたあとの話は、別物である。
ネットの評判
Xでは、大臣の「自分の情報は自分で守るという意識を持って」という言葉に反発が集まった。女性自身が拾った書き込みには「提供先の企業への不正アクセスによって漏洩しているのに、個人でどうやって対策しろというのか」「どこかに登録した情報が漏れても自己責任? サービスを利用した国民が悪いってこと?」があった。
一方、会見を通しで見た記者は別の見方を書いている。Yahoo!ニュースに載った岡田有花氏の記事は、大臣が「企業や組織だけの問題ではございません」と前置きしていた点を挙げ、前置きを省いて「自分の情報は自分で守る」という一言だけを抜いた見出しが刺激的すぎたと指摘した。
技術者が多いはてなブックマークでは、四機関の注意喚起を整理したpiyologの記事に405件のブックマークが付いた。「ログの相関分析、APIのアクセス制限、認証の強化、迅速なパッチ適用すらやってない」といった、会社側の手当ての薄さを突くコメントが目立つ。
パスワードを変えるのは、たしかに効く。ただし効くのは、漏れたあとの被害に対してだけだ。四つの入口を閉められるのは、そこにシステムを置いた側しかいない。
43万円の新型冷蔵庫、錆びて見える
Xで話題のアクア「AQR-DUX51B」
中止が4公演。倉敷は、無事に終わった
徳永英明、喉の不調からツアー復帰
40年仕入れてるけど、
こんな値は初めて
――エドノフーズの江戸野誠一郎社長
- 国内で相次ぐ不正アクセスに対する注意喚起についてまとめてみた(piyolog)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT/CC)
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(IPA)
- 古川大臣記者会見(令和8年10月6日)|デジタル庁
- 不正アクセスによる漏えい等の件数「必ずしも増加傾向にない(古川デジタル大臣)」(ScanNetSecurity)
- 「自分の情報は自分で守って」デジタル相発言に批判殺到 「責任転嫁」なのか?(岡田有花・Yahoo!ニュース エキスパート)
- 「国民が悪いってこと?」古川デジタル大臣「自分の情報は自分で守って」発言が物議(女性自身)
- はてなブックマーク(piyolog該当記事)
- 【会見ノーカット】閣議後 古川デジタル相 記者会見 相次ぐ不正アクセス(日テレNEWS・YouTube)
あなたへのおすすめ よく読むカテゴリーから
こちらの記事も
今からサイト、閉めます。
朝まで
――案内が出たのは、15時50分
BASEが15時間超の全停止 注文も止まったが、補償の話はまだ出ていない
AIに相談した6800件が、検索で一覧に出た
「home-sale-budget」——URLに用件が書いてあった
MetaのAI「Muse」、共有した会話6800件が目次のように並んでいた
正直
見なかった事にしたい
――レンタルサーバーだと、待つしかない
PHPの緊急パッチが23時公開 自分で当てられない人はどうすればいい?
うちも急いで
AIで検査しないとまずい?
――無料で使える、別のツールがある